RGPD pour une TPE parisienne : les 6 étapes pour sécuriser données, cookies et sous-traitants
Une TPE parisienne est concernée par le RGPD dès qu’elle collecte, conserve ou utilise des données personnelles, qu’il s’agisse de clients, prospects, salariés, candidats, abonnés à une newsletter ou visiteurs d’un site web.
Une TPE parisienne est concernée par le RGPD dès qu’elle collecte, conserve ou utilise des données personnelles, qu’il s’agisse de clients, prospects, salariés, candidats, abonnés à une newsletter ou visiteurs d’un site web. La conformité n’a pas besoin d’être lourde pour être sérieuse. L’essentiel est d’avancer dans le bon ordre, avec des preuves simples et des habitudes durables.
Vérifier ce que votre TPE traite vraiment
Avant de rédiger des documents ou d’installer un bandeau cookies, il faut identifier les données manipulées au quotidien. Pour une boutique, un cabinet de conseil, une agence, un restaurant ou une profession libérale à Paris, les traitements sont souvent concentrés autour de quelques outils : fichier client, logiciel de caisse, CRM, formulaire de contact, outil d’e-mailing, paie, facturation, agenda en ligne.
Repérer les données personnelles
Une donnée personnelle ne se limite pas au nom et au prénom. Une adresse e-mail professionnelle nominative, un numéro de téléphone, une adresse postale, une plaque d’immatriculation, une candidature ou un historique d’achat peuvent suffire. Le RGPD, issu du règlement (UE) 2016/679 et applicable depuis le 25 mai 2018, impose de savoir pourquoi ces données sont collectées, combien de temps elles sont gardées et qui y accède.
Identifier votre rôle
Dans la majorité des cas, la TPE est responsable de traitement : elle décide des finalités et des moyens. Ses prestataires, comme l’hébergeur, l’outil d’e-mailing, le logiciel de réservation ou le cabinet de paie, sont souvent des sous-traitants. Cette distinction compte, car elle détermine vos obligations documentaires et contractuelles.
Construire un registre utile, pas un dossier théorique
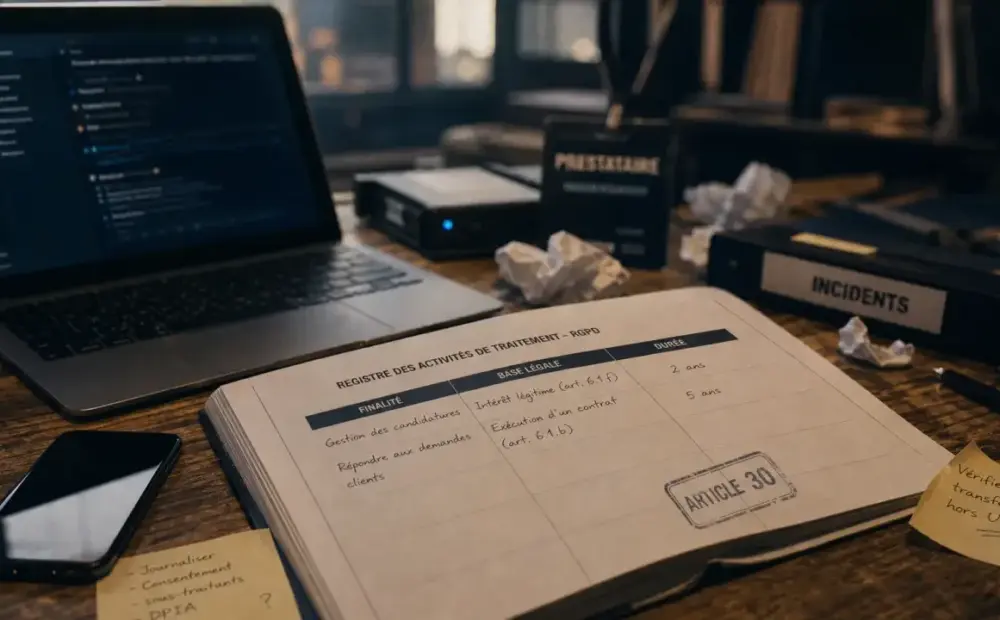
Le registre des traitements est le document central de la conformité. Prévu par l’article 30 du RGPD, il sert à cartographier les usages de données. Pour une petite structure, un tableau clair suffit souvent : traitement, finalité, données collectées, personnes concernées, base légale, durée de conservation, destinataires, mesures de sécurité.
La conformité fonctionne comme un ensemble lié. Si un élément manque, tout devient moins cohérent. Le registre relie chaque point : la finalité justifie la base légale, la base légale guide l’information donnée, la durée de conservation fixe la suppression, le prestataire impose un contrat. Cette lecture évite l’erreur fréquente qui consiste à traiter chaque obligation séparément. Elle aide aussi à repérer les écarts concrets : une newsletter sans preuve de consentement, un ancien fichier prospect jamais purgé, ou un outil partagé avec trop de collaborateurs.
| Traitement courant | Point RGPD à vérifier |
|---|---|
| Formulaire de contact | Information au moment de la collecte et durée de conservation |
| Newsletter | Consentement valide et possibilité de désinscription |
| Fichier client | Base légale, accès limité, conservation maîtrisée |
| Paie et RH | Sécurité renforcée et accès restreint |
Mettre en place les obligations visibles par vos clients
Une conformité crédible se voit surtout au moment où une personne vous confie ses données. Le RGPD impose une information claire, complète et compréhensible, notamment au titre de l’article 13. Elle doit expliquer qui collecte, pourquoi, sur quelle base légale, pendant combien de temps, avec quels destinataires et comment exercer ses droits.
Politique de confidentialité et mentions au bon endroit
Votre politique de confidentialité doit être accessible facilement depuis le site, mais cela ne suffit pas. Les formulaires doivent aussi afficher une information courte au moment de la collecte, avec un lien vers la politique complète. Pour un devis, une prise de rendez-vous ou une inscription à un événement, la personne doit comprendre immédiatement l’usage de ses données. Un texte trop long ou trop vague ne remplit pas ce rôle.
Cookies et traceurs
Les cookies nécessaires au fonctionnement du site ne suivent pas le même régime que les traceurs publicitaires ou statistiques non essentiels. Lorsque le consentement est requis, il doit être préalable, libre, éclairé et révocable. Un bandeau cookies conforme ne se contente donc pas d’un bouton “OK” global. Il doit permettre un vrai choix, notamment le refus aussi facilement que l’acceptation.
Avancer en 6 étapes concrètes
Pour une TPE, le plus efficace est de suivre une séquence courte, sans chercher la perfection dès le premier jour. Cette méthode permet d’obtenir une conformité progressive, documentée et défendable en cas de demande d’un client, d’un partenaire ou de la CNIL.
- Auditer les traitements : listez les outils, fichiers, formulaires et prestataires qui manipulent des données personnelles.
- Créer le registre : documentez chaque traitement avec sa finalité, sa base légale, sa durée de conservation et ses destinataires.
- Mettre à jour l’information : révisez la politique de confidentialité, les formulaires, les contrats et les mentions d’inscription.
- Encadrer les droits des personnes : prévoyez une procédure pour répondre aux demandes d’accès, de rectification, d’effacement ou d’opposition, en principe dans un délai d’un mois.
- Sécuriser les accès : limitez les droits utilisateurs, renforcez les mots de passe, sauvegardez les données et sensibilisez l’équipe.
- Vérifier les prestataires : ajoutez ou contrôlez les clauses de sous-traitance prévues par l’article 28 du RGPD.
Si une violation de données survient, par exemple un accès non autorisé, une perte de fichier client ou un piratage, la notification à la CNIL peut devoir intervenir sous 72h. Mieux vaut donc prévoir à l’avance qui analyse l’incident, qui documente les faits et qui décide des suites.
Savoir jusqu’où aller : DPO, AIPD, sanctions et accompagnement
Le DPO n’est pas obligatoire pour la majorité des TPE. L’article 37 le rend nécessaire dans certains cas, notamment pour les autorités publiques, le suivi régulier et systématique à grande échelle, ou le traitement à grande échelle de données sensibles. En revanche, même sans DPO, un référent interne ou externe peut aider à maintenir les documents à jour.
Quand faut-il une AIPD ?
L’analyse d’impact relative à la protection des données, prévue par l’article 35, devient nécessaire lorsqu’un traitement présente un risque élevé pour les droits et libertés des personnes. Une TPE classique n’en a pas toujours besoin, mais elle doit se poser la question en cas de données sensibles, de surveillance, de profilage important ou de traitement particulièrement intrusif.
Pourquoi ne pas attendre un contrôle
Les sanctions prévues par l’article 83 peuvent atteindre 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial pour les manquements les plus graves, et 10 millions d’euros ou 2 % pour d’autres obligations. Pour une TPE, le risque est aussi commercial : perte de confiance, litige avec un client, blocage d’un partenariat, difficulté à répondre à un appel d’offres. Une checklist, un modèle de registre et un accompagnement ponctuel suffisent souvent à transformer le RGPD en routine maîtrisée plutôt qu’en chantier permanent.